В Linux KSMBD раскрыли две уязвимости для удалённого выполнения кода
Встроенный SMB-сервер KSMBD в Linux оказался затронут двумя публично раскрытыми уязвимостями с оценкой CVSS 9.0. Для одной из них аутентификация не требуется.
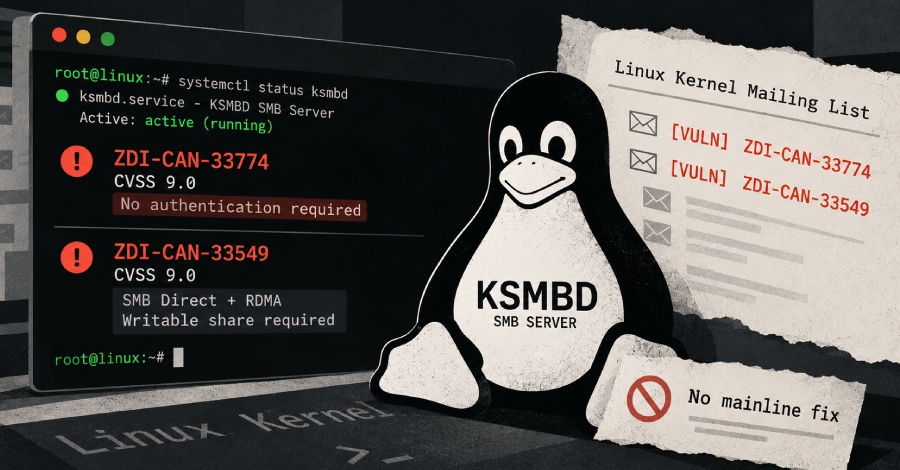
Две уязвимости обнаружили в KSMBD — встроенном в ядро Linux SMB-сервере. Ошибки позволяют удалённо выполнить код на серверах Linux, которые используют этот компонент. Обе проблемы получили оценку 9.0 по шкале CVSS. По данным Trend Micro Zero Day Initiative, сведения об уязвимостях были опубликованы в открытых почтовых рассылках до появления исправлений для ядра. Одна из ошибок может эксплуатироваться без аутентификации, что расширяет круг сценариев потенциальной атаки. На момент публикации для обеих уязвимостей не было исправления в основной ветке ядра Linux. Речь идёт именно о KSMBD, который реализует SMB-сервер на уровне ядра и используется Linux-серверами для соответствующих сетевых функций.
Оригинальный источник
Internet
Вы читаете русскоязычный пересказ SHIFTI. Полный оригинал опубликован на сайте источника.
Читать оригинал