Отчёты об уязвимостях ядра Linux по ошибке появились в публичной рассылке
Несколько новых сообщений об уязвимостях ядра Linux по ошибке опубликовали в открытом списке рассылки. Изначально их должны были отправить в закрытый список безопасности.
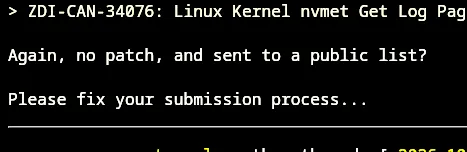
Ночью в публичном списке рассылки ядра Linux появились несколько новых сообщений об уязвимостях. По данным Phoronix, публикация, предположительно, произошла по ошибке. Сообщения должны были попасть в частный список рассылки, предназначенный для обсуждения проблем безопасности. Вместо этого отчёты разместили в публичном канале, связанном с разработкой ядра Linux. В предоставленном фрагменте не уточняются количество отчётов, характер уязвимостей и время, когда публикации были обнаружены или удалены. Также нет информации о возможном влиянии ситуации на пользователей Linux или о дальнейших действиях разработчиков. Случай касается процесса раскрытия сведений об уязвимостях ядра Linux: публичная рассылка используется для открытого обсуждения разработки, тогда как сообщения о проблемах безопасности должны были направить в отдельный частный список.
Оригинальный источник
Phoronix
Вы читаете русскоязычный пересказ SHIFTI. Полный оригинал опубликован на сайте источника.
Читать оригинал